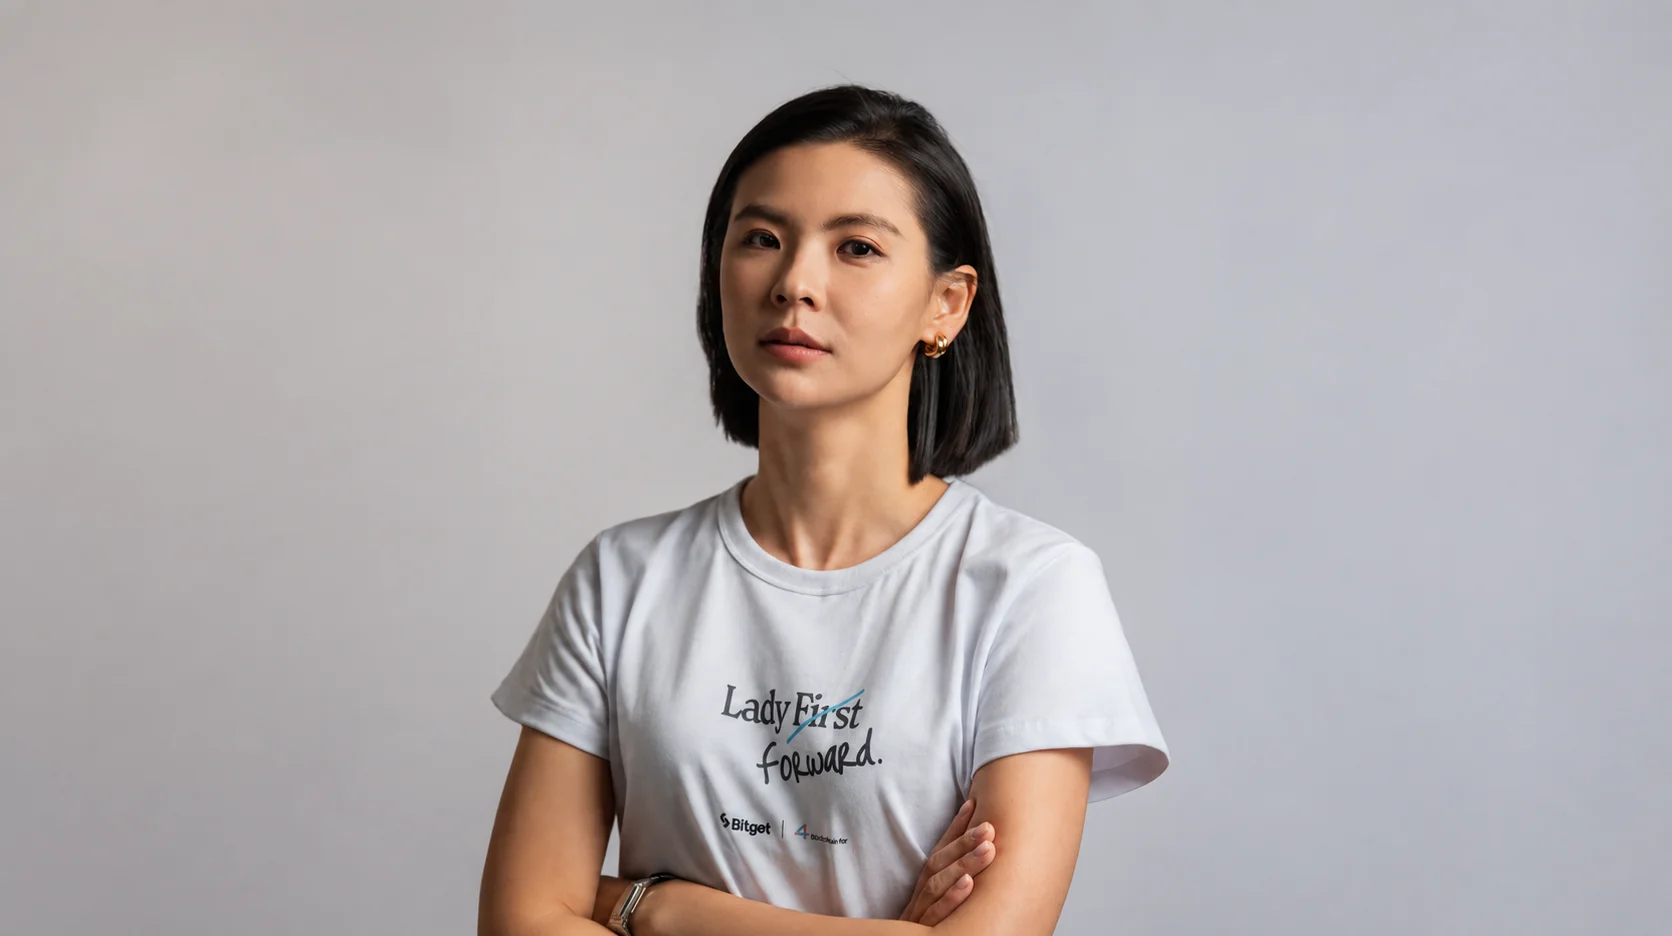
Suspender los retiros implica restringir a los clientes el acceso a sus fondos justo cuando más necesitan comprobar que pueden recuperarlos. Para Gracy Chen, CEO de Bitget, fue la decisión más difícil de la respuesta al ciberataque del 24 de septiembre, que dejó pérdidas por aproximadamente US$ 388 millones. "Pero teníamos que considerar el panorama general y priorizar la seguridad de todos en la plataforma", explica en una entrevista con Forbes Argentina.
La crisis obligó a la ejecutiva a actuar sobre varios frentes simultáneos: detener las transferencias fraudulentas, determinar qué infraestructura estaba comprometida, sostener el respaldo financiero y explicar por qué los usuarios no podían retirar sus activos. Cada decisión operativa tenía también una consecuencia sobre la confianza.
El monto inicial del robo, calculado en US$ 351,6 millones, fue revisado posteriormente. Según la actualización oficial de Bitget, los aproximadamente US$ 388 millones corresponden al mismo incidente. La compañía atribuyó el acceso a una vulnerabilidad en un producto de seguridad de un proveedor externo: los atacantes obtuvieron credenciales internas de alto privilegio y enviaron órdenes fraudulentas al sistema de billeteras, sorteando los controles existentes.
La primera respuesta: bloquear, aislar y verificar
Chen ubica las primeras transferencias no autorizadas a las 18:31. A las 19:05, el sistema de conciliación detectó una discrepancia significativa y el control de riesgos bloqueó automáticamente los retiros. Transcurrieron unos 34 minutos entre el inicio de las transferencias y esa primera reacción.
"Nuestra primera prioridad fue contener el incidente y asegurarnos de que no hubiera más actividad no autorizada", afirma. Después activaron el máximo nivel de respuesta de emergencia y concentraron el trabajo en aislar los sistemas afectados, asegurar la infraestructura de retiros y entender el alcance del ataque.
"La decisión de suspender los retiros fue difícil porque sabíamos que afectaría a nuestros usuarios y su capacidad de acceder a sus activos", reconoce Chen. Su explicación es que debían detener la actividad no autorizada y verificar la infraestructura antes de habilitar nuevamente las operaciones.
El incidente involucró parte de las billeteras calientes e intermedias utilizadas por el exchange en distintas blockchains. Esa extensión condicionó la respuesta: cada ruta de retiro debía superar controles adicionales antes de volver a funcionar.
Dar la cara mientras seguía la investigación
La comunicación fue otro de los frentes que asumió la CEO. Unas tres horas después del incidente participó personalmente en una transmisión en vivo para responder preguntas de los usuarios y de la comunidad cripto.
"Desde el principio, nuestro enfoque fue afrontar la situación de frente, con transparencia y honestidad", sostiene. El objetivo, agrega, era ofrecer acceso directo a la información, atender las preocupaciones y explicar qué sabían y qué estaban haciendo.
En una plataforma financiera, la incertidumbre puede traducirse rápidamente en solicitudes de retiro. Bitget registró aproximadamente US$ 463 millones en salidas netas durante las 24 horas previas al 29 de septiembre, después de iniciar la reapertura, según una información de Bloomberg basada en datos de DefiLlama. La cifra muestra la presión comercial que acompañó a la emergencia técnica.
La exposición de Chen permitió escuchar la posición de la compañía, pero atribuir a esa comunicación la estabilización de los fondos requeriría evidencia adicional. Durante la crisis también influyeron las condiciones de reapertura y las decisiones individuales de los clientes.
Absorber el golpe y ordenar el regreso
La compañía destinó su Fondo de Protección, creado en 2022, a cubrir el impacto financiero del ataque. Según Chen, los saldos de las cuentas de los usuarios permanecieron intactos.
El 28 de septiembre, Bitget se comprometió a reponer ese fondo hasta al menos US$ 300 millones en una semana. La ejecutiva asegura que cumplió en dos días. El anuncio oficial de reposición está fechado el 30 de septiembre.
El fondo es una capa adicional de protección y debe distinguirse de la prueba de reservas. Chen informa una relación del 131% para los activos de usuarios cubiertos por esa medición: un respaldo superior al parámetro de uno a uno. Ese porcentaje no equivale a un excedente de capital propio ni constituye por sí solo una evaluación integral de solvencia.
La reapertura se organizó por blockchain y activo. Los retiros de bitcoin regresaron el 28 de septiembre, los de ether el 29 y los de USDT el 30. El proceso se completó el 2 de octubre con los restantes tokens y los servicios de dinero fiduciario y operaciones entre usuarios, de acuerdo con Bitget.
"Nuestra prioridad es restablecer los servicios de forma segura, en lugar de acelerar el proceso a expensas de la seguridad", resume Chen. La frase expresa el dilema que atravesó la gestión: reducir el tiempo de restricción sin reabrir una infraestructura que todavía necesitaba validaciones.
Una presión que alcanza a toda la conducción financiera
El caso ocurre en un contexto de elevada exposición del sector. El Identity Theft Resource Center registró 387 incidentes de compromiso de datos en servicios financieros durante el primer semestre de 2026, por encima de los 281 de salud. Los servicios financieros encabezaron ese registro, que no constituye un censo mundial de todos los ciberataques.
El informe Cost of a Data Breach 2026 de IBM ubicó el costo promedio de las brechas financieras en US$ 6,3 millones. El estudio, realizado sobre incidentes sufridos por 602 organizaciones entre marzo de 2025 y febrero de 2026, también identificó uso de inteligencia artificial en una de cada cuatro brechas maliciosas analizadas. Son mediciones de brechas de datos, distintas del monto de activos robados a Bitget.
Para la conducción empresaria, el riesgo excede al departamento de tecnología. El Global Cybersecurity Outlook 2026 del Foro Económico Mundial señala que los CEOs encuestados ubican el fraude facilitado por medios digitales como su principal preocupación, mientras los responsables de seguridad mantienen el foco en ransomware y resiliencia de las cadenas de suministro.
El aprendizaje y las respuestas pendientes
Bitget convocó a Mandiant, parte de Google Cloud, y a SlowMist para realizar investigaciones forenses independientes. Según Chen, sus conclusiones coincidieron ampliamente sobre el recorrido del ataque. SlowMist también trabajó en análisis de blockchain y rastreo de activos.
"La lección más importante es que la seguridad debe tratarse como un proceso continuo", afirma. "No basta con tener controles sólidos implementados", agrega, antes de plantear la necesidad de revisar los supuestos detrás de esos mecanismos y comprobar su eficacia a medida que evoluciona la tecnología.
La entrevista es más concreta al describir la emergencia que al detallar la prevención futura. Consultada sobre cambios visibles para los usuarios, publicación de hallazgos y una evaluación independiente de las nuevas medidas, Chen afirma que seguirán brindando transparencia sobre revisiones y mejoras. No establece plazos ni compromete expresamente esa evaluación posterior.
La gestión de la crisis permitió restablecer los retiros y reponer el fondo anunciado. Para la CEO, la siguiente prueba será demostrar cómo los aprendizajes se traducen en controles capaces de detectar y detener otro ataque. La confianza también dependerá de cuánto pueda explicar la compañía sobre ese trabajo.