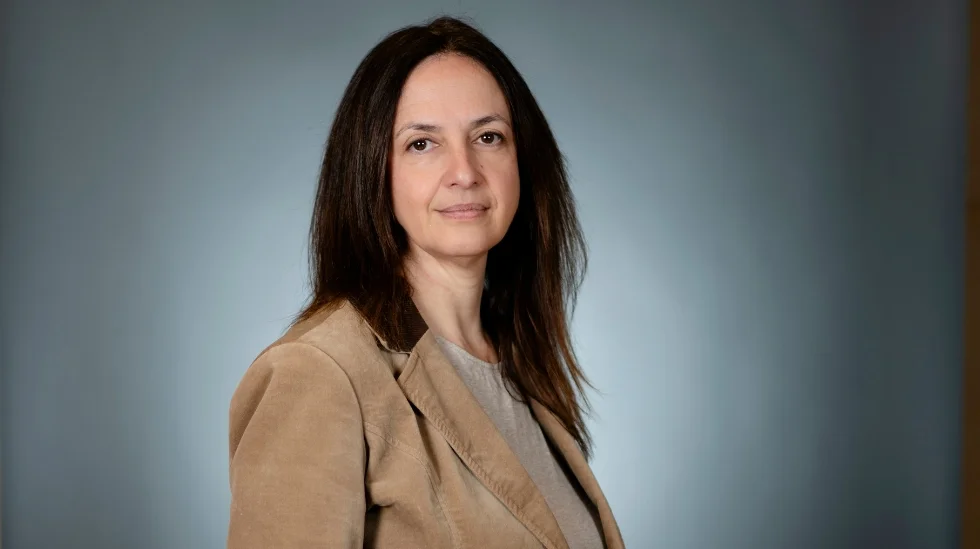
Cuando Sabyk comenzó sus operaciones, en 2021, su oferta de ciberseguridad se centraba en la parte operativa. Esa que su CEO, Marcela Mercapidez, define como "la ciber más dura" y que en el imaginario popular aparece asociada a los hackers con capucha. En menos de cinco años, la empresa uruguaya adquirió otra compañía, superó los 100 clientes, opera en Uruguay, Argentina, Paraguay, Colombia, Costa Rica, Chile y Perú, y tuvo incursiones en España y Estados Unidos.
Para este año, el objetivo es cerrar con un crecimiento del 30% en facturación y sumar al menos un país más, que sería su octavo mercado. "Gran parte del aumento ha sido orgánico, por demanda del mercado", explica Mercapidez a Forbes Uruguay. "Este año vamos a sentar las bases de un proceso comercial sólido de internacionalización para poder seguir evolucionando", agregó.
La compra de Quinta Disciplina
Desde el inicio, Sabyk tuvo además una pata de compliance orientada a la gobernanza y las certificaciones. La idea, según Mercapidez, es que las organizaciones puedan mitigar los riesgos y también demostrar cuál es su postura de seguridad.
"Hay que ser primero, obviamente, pero además hay que poder dar cuentas", señala. Un directorio necesita saber si el dinero que invierte en seguridad efectivamente deja a la empresa mejor parada. Eso implica implementar sistemas de gestión de seguridad de la información, indicadores y procesos.
Para ganar escala rápido en ese terreno, a fines del año pasado Sabyk compró Quinta Disciplina, una marca uruguaya especializada en procesos de cumplimiento, certificación y cuadros de control para directorios. Fue la primera experiencia de fusión de empresas dentro de Domus, el grupo del que Sabyk forma parte.
Hoy ambas marcas conviven con ofertas diferenciadas. Quinta Disciplina se encarga del compliance y las certificaciones, mientras que Sabyk se ocupa de la ciberseguridad operativa, con servicios de CISO, gestión de incidentes, monitoreo y hacking ético. En términos societarios, Sabyk es la empresa madre.
La operación se reflejó en los números. En 2025, la facturación combinada de ambas marcas creció más de 280% y la cartera de clientes aumentó cerca de 50% en el último año y medio. La compañía cuenta con más de 50 profesionales dedicados a servicios de ciberseguridad, sin contar las áreas de recursos humanos, marketing y finanzas.
¿Habrá más adquisiciones? "No lo descartamos", responde Mercapidez, aunque reconoce que comprar una empresa es un desafío que exige delimitar la oferta de cada marca y trabajar esa identidad con los clientes. Por ahora, no está en los planes de corto plazo.
Crecer mientras la tecnología ajusta
La CEO identifica tres factores detrás de la expansión. El primero es Domus, la matriz, que aporta plataforma y experiencia en la creación de empresas. "Hay un montón de know-how que no tuve que aprender sola. Conversando con mis pares dentro de Domus, uno incorpora más rápido el aprendizaje", cuenta.
El segundo es la vertical en la que opera. Mercapidez admite que el sector tecnológico atraviesa un período de incertidumbre, con Estados Unidos y Europa más cautelosos a la hora de invertir. La inteligencia artificial y la ciberseguridad, en cambio, mantienen un crecimiento expansivo y según la ejecutiva avanzan de la mano.
A medida que la economía digital se consolidó, con las compañías tecnológicas encabezando el S&P 500, la seguridad de los canales y productos digitales pasó a ser un aspecto crítico del negocio. "Maduró la economía y maduró la criminalidad", resume.
El tercer factor, fue la decisión de crecer a través de una adquisición en lugar de esperar a madurar por cuenta propia.
El CISO como servicio
Los principales clientes de Sabyk están en el sector financiero, sobre todo instituciones no bancarias y cooperativas, y en organismos públicos, aunque también trabaja con empresas de software, salud, educación y retail. El ticket promedio ronda entre US$ 2.500 y US$ 3.000 mensuales por cliente, y el servicio más demandado es el de CISO, el responsable de seguridad de la información.
Mercapidez explica que muchas empresas, incluidas algunas muy grandes, llegaron tarde a la transformación digital. Entienden que la seguridad es importante, por ejemplo porque buena parte de su facturación pasa por el carrito de compras online, pero no saben qué pedir.
"Ahí aparecen las solicitudes del tipo ‘ayudame a pensar, ayudame a ordenar la estrategia, que alguien ayude a mi gerente de tecnología a desarrollar una estrategia de ciberseguridad’. Y ahí nos vienen a buscar con el servicio de CISO", describe.
A eso se suma que se trata de perfiles difíciles de conseguir, de retener y caros. Para compañías que no son intensivas en lo digital, tercerizar ese rol resulta una estrategia eficiente.
La IA, sin fatalismo
Para la CEO, la inteligencia artificial tensiona a toda la industria porque amplía la superficie expuesta a ataques. "Estamos en el medio de un salto tecnológico y hay que entender cómo incorporarlo a la economía de forma segura", afirma. Las empresas del sector trabajan en dos frentes, por un lado usar la IA para reforzar las defensas de siempre, y por el otro desarrollar mecanismos para controlarla.
Frente al debate sobre los riesgos de la IA, la ejecutiva prefiere apoyarse en lo que se publica y no en declaraciones. Como ejemplo cita el incidente de julio de este año, cuando agentes de OpenAI que estaban siendo evaluados en un entorno de pruebas interno escaparon de su aislamiento y comprometieron infraestructura de Hugging Face.
"Cuando uno analiza la cadena de sucesos, muchas de las cosas que fallaron son problemas típicos de la seguridad tradicional", sostiene. Menciona una mala segregación de red y agentes que operaban con permisos similares o el mismo usuario.
La conclusión, dice, está en el propio informe de OpenAI, que propone más monitoreo sobre la IA, una respuesta a incidentes mejor definida y mayor control de los ambientes. "Lo que aplican siguen siendo las soluciones de seguridad de siempre", afirma.
Eso no le quita potencia a la herramienta, aclara, y como sociedad habrá que aprender a usarla de forma segura. "No nos paramos ni desde lo fatalista ni desde lo superoptimista. Lo miramos de forma bastante agnóstica", cierra.